

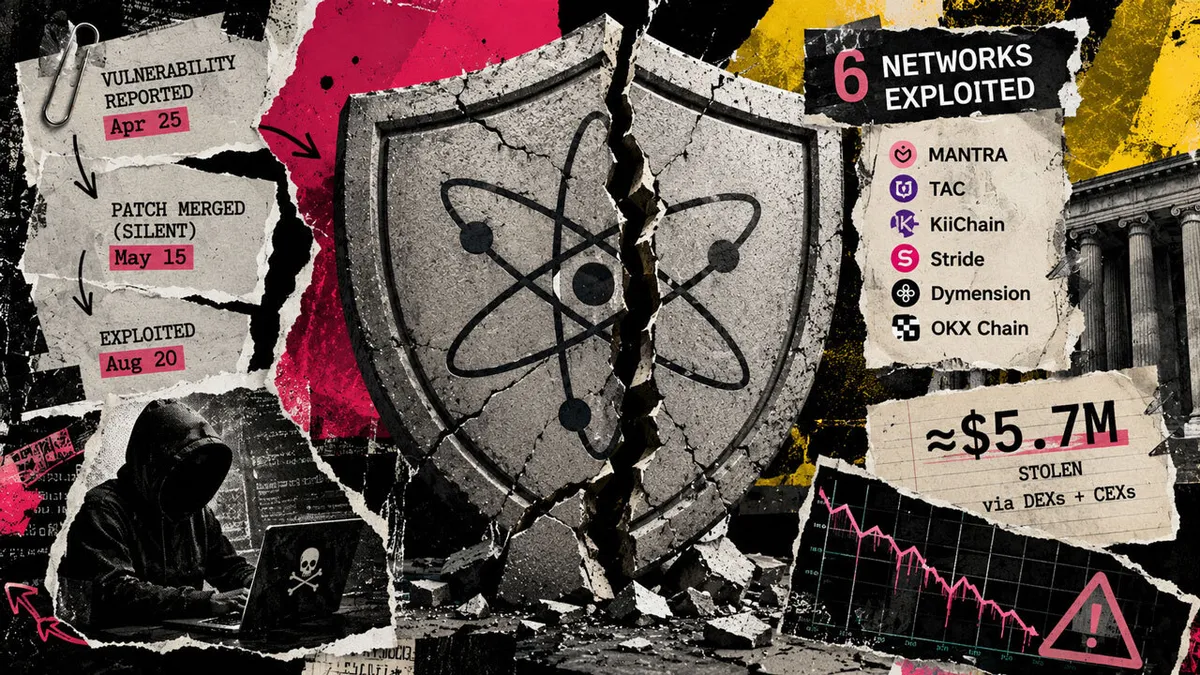
پروژه کازماس (Cosmos) اعلام کرد که به دلیل اشتباه در ارزیابی یک باگ بحرانی به مدت ۴ ماه، هکرها موفق شدند حدود ۶ میلیون دلار دارایی را از ۶ شبکه مختلف مبتنی بر این اکوسیستم سرقت کنند. این آسیبپذیری که مربوط به لایه نرمافزاری مشترک کازماس EVM بود، بیش از ۴۰ بلاک چین را در معرض خطر قرار داد و در نهایت شبکههایی نظیر مانترا (MANTRA)، TAC و کی چین (KiiChain) مورد سوءاستفاده قرار گرفتند
نقص امنیتی در کازماس؛ چگونه ۶ میلیون دلار از ۶ شبکه سرقت شد؟
فهرست مطالب
مهاجمان با بهرهبرداری از یک نقص محاسباتی، حدود ۲.۸۷ میلیون دلار را از طریق صرافیهای غیرمتمرکز و ۲.۸۵ میلیون دلار دیگر را از طریق پلتفرمهای متمرکز خارج کردند. شبکه مانترا با جابهجایی غیرمجاز ۷۲۰.۹ میلیون توکن، بزرگترین خسارت گزارششده در این حادثه را متحمل شد. کازماس لبز (Cosmos Labs) اعتراف کرد که گزارش این باگ را در ۲۵ آوریل دریافت کرده بود، اما به اشتباه تصور میکرده که این مشکل تنها شبکههایی با اعشار خاص را تهدید میکند و برای شبکههای اصلی خطری ندارد.
جزئیات فنی و اشتباه در اصلاح باگ
این آسیبپذیری ترکیبی از دو نقص در سیستم حسابداری بود که به مهاجم اجازه میداد با ایجاد یک وضعیت «سرریز منفی» (Underflow)، موجودیهای غیرواقعی بسیار بزرگی ایجاد کرده و سپس داراییهای واقعی سایر حسابها را تخلیه کند. تیم فنی کازماس ابتدا این مشکل را به صورت یک «پچ عمومی بیصدا» در ماه می اصلاح کرد، اما به دلیل ترس از شکستن کدهای قبلی، آن را به نسخههای قدیمیتر منتقل نکرد. این تعلل باعث شد تا با انتشار جزئیات فنی باگ در ماه آگوست، هکرها در کمتر از ۱۲ ساعت حملات خود را آغاز کنند.
واکنش کازماس لبز و وضعیت داراییها
کازماس لبز در گزارش مشروح خود اعلام کرد:
بر اساس ارزیابیهای اولیه، کازماس لبز این آسیبپذیری را به جای فرآیند توزیع پچ خصوصی که برای تهدیدات مستقیم داراییهای کاربران استفاده میشود، از طریق فرآیند پچ عمومی و بیصدا رفع کرد.
پس از وقوع حملات، کازماس با ۴۰ شبکه تماس گرفت و ۱۳ شبکه موفق شدند پیش از بهرهبرداری، فعالیت خود را متوقف یا اصلاحیه را اعمال کنند. در حال حاضر، بخشی از داراییهای منتقل شده به صرافیهای متمرکز مسدود شده و تیمهای امنیتی در حال ردیابی باقیمانده وجوه با همکاری نهادهای قانونی هستند. این حادثه باعث شد تا کازماس در پروتکلهای شناسایی و افشای باگهای خود تجدیدنظر کلی انجام دهد.
برای درک ساده این حمله، باید به منطق حسابداری قراردادهای هوشمند توجه کرد. موجودی هر حساب در واقع یک عدد است و اگر محاسبات به گونهای پیش برود که این عدد از صفر کمتر شود، سیستم ممکن است آن را به یک رقم بسیار بزرگ تبدیل کند. مهاجم با ایجاد همین وضعیت «سرریز منفی»، موجودی غیرواقعی برای خود ساخت و سپس با آن، دارایی واقعی سایر حسابها را تخلیه کرد.
نکته تلخ ماجرا این است که این آسیبپذیری پیش از حمله شناسایی شده بود. کازماس لبز گزارش باگ را در ۲۵ آوریل دریافت کرده بود، اما به اشتباه تصور میکرد مشکل تنها شبکههایی با اعشار خاص را تهدید میکند و برای شبکههای اصلی خطری ندارد. حتی پس از اصلاح در ماه می، پچ به دلیل ترس از شکستن کدهای قبلی به نسخههای قدیمیتر منتقل نشد.
همین تأخیر، پنجره حمله را باز کرد. با انتشار جزئیات فنی باگ در ماه آگوست، مهاجمان در کمتر از ۱۲ ساعت حملات خود را آغاز کردند. این نشان میدهد که در اکوسیستمهای چندشبکهای، سرعت و دامنه توزیع اصلاحیه به اندازه خود اصلاحیه اهمیت دارد؛ یک پچ که فقط روی بخشی از شبکهها اعمال شود، امنیت کل اکوسیستم را تضمین نمیکند.
واکنش پس از حادثه نیز درسهای خود را دارد. کازماس با ۴۰ شبکه تماس گرفت و ۱۳ شبکه موفق شدند پیش از بهرهبرداری، فعالیت خود را متوقف یا اصلاحیه را اعمال کنند. این اختلاف میان ۴۰ و ۱۳ نشان میدهد که هماهنگی میان تیمهای مستقل، در شرایط اضطراری کند و دشوار است. در نهایت، این حادثه کازماس را به بازنگری کلی در پروتکلهای شناسایی و افشای باگ وادار کرد.
بیشتر بخوانید: هکرهای لیکویید برای بازگرداندن ۴ هزار بیت کوین مسروقه شرط گذاشتند!
برای مطالعه تحلیلهای بیشتر درباره امنیت اکوسیستمهای بلاک چینی میتوانید بخش کازماس در کوینتلگراف را ببینید.
در حمله به اکوسیستم کازماس چه مقدار دارایی سرقت شد؟
طبق این گزارش، هکرها حدود ۶ میلیون دلار از ۶ شبکه مختلف سرقت کردند؛ ۲.۸۷ میلیون دلار از طریق صرافیهای غیرمتمرکز و ۲.۸۵ میلیون دلار از طریق پلتفرمهای متمرکز خارج شد.
کدام شبکه بیشترین خسارت را متحمل شد؟
شبکه مانترا با جابهجایی غیرمجاز ۷۲۰.۹ میلیون توکن، بزرگترین خسارت گزارششده در این حادثه را داشت. شبکههای TAC و کیچین نیز از شبکههایی بودند که مورد سوءاستفاده قرار گرفتند.
چرا اصلاح باگ نتوانست جلوی حمله را بگیرد؟
کازماس لبز گزارش باگ را در ۲۵ آوریل دریافت کرده بود، اما ارزیابی اشتباهی درباره دامنه تأثیر آن داشت. پچ در ماه می به صورت بیصدا اعمال شد، ولی به دلیل ترس از شکستن کدهای قبلی به نسخههای قدیمیتر منتقل نشد.
پس از حمله چه اقداماتی انجام شد؟
کازماس با ۴۰ شبکه تماس گرفت و ۱۳ شبکه موفق شدند پیش از بهرهبرداری فعالیت خود را متوقف یا اصلاحیه را اعمال کنند. بخشی از داراییهای منتقلشده به صرافیهای متمرکز مسدود شد و تیمهای امنیتی با همکاری نهادهای قانونی باقی وجوه را ردیابی میکنند.
جمعبندی
حادثه کازماس نشان میدهد که در زیرساختهای مشترک چندشبکهای، یک ارزیابی اشتباه و یک پچ ناقص میتواند به سرقت میلیونها دلار منجر شود. درس اصلی برای پروژهها، توزیع سریع و کامل اصلاحیهها و شفافیت در افشای باگ است؛ همان چیزی که کازماس اکنون در حال بازنگری آن است.