

شرکت لجر (Ledger)، تولیدکننده مطرح کیف پولهای سختافزاری ارز دیجیتال، یک آسیبپذیری بحرانی را در اپلیکیشن اتریوم خود شناسایی و برطرف کرد که میتوانست به برنامههای غیرمتمرکز مخرب اجازه دهد در فرآیند تأیید تراکنش، اطلاعات نمایشدادهشده به کاربر را با درخواست دیگری برای امضا جایگزین کنند
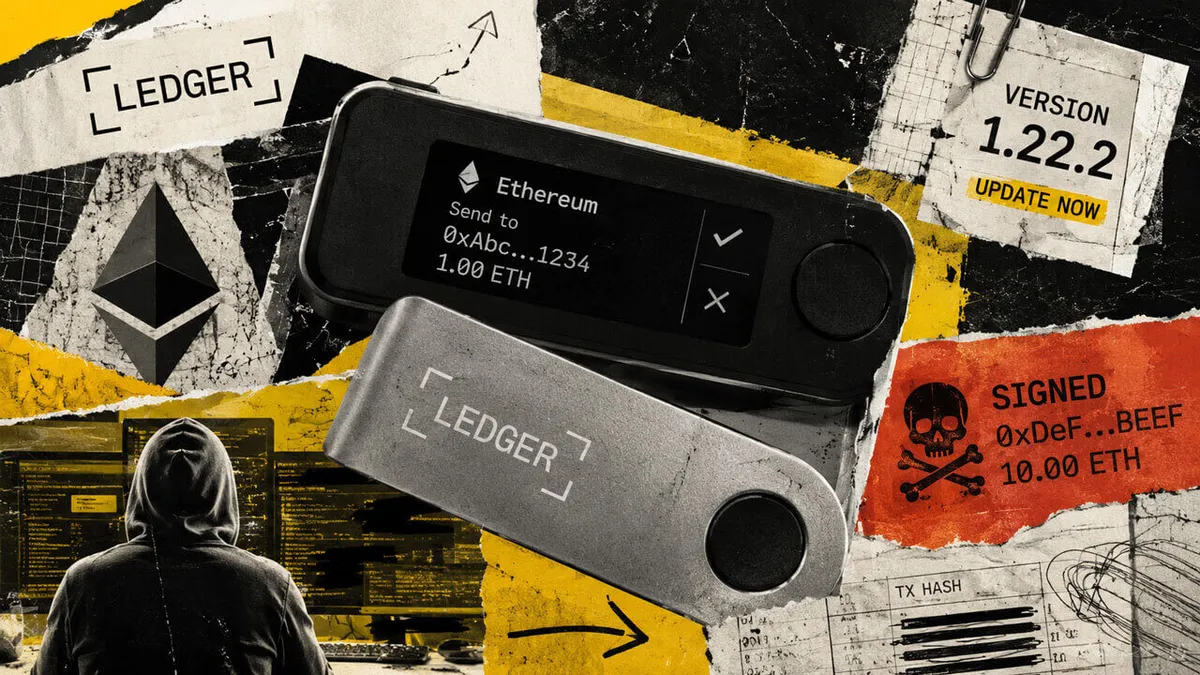
اپلیکیشن اتریوم لجر؛ باگ خطرناکی که برطرف شد
فهرست مطالب
این نقص باعث میشد کاربران جزئیات یک تراکنش را روی نمایشگر کیف پول مشاهده کنند، اما با تأیید نهایی، در واقع تراکنش متفاوتی را امضا کنند. لجر اعلام کرده این مشکل را با انتشار نسخه ۱.۲۲.۲ اپلیکیشن اتریوم برطرف کرده و از کاربران خواسته است دستگاههای خود را بهروزرسانی کنند.
جزئیات فنی حمله و مدلهای آسیبپذیر
طبق گزارش شرکت امنیتی تستماشین (TestMachine)، این حمله از طریق دسترسی WebHID انجام میشد و میتوانست دادههای موجود در حافظه دستگاه را بدون باز شدن پنجره بازبینی جدید، تغییر دهد. بررسیها نشان میدهد که این باگ علاوه بر مدل لجر فلکس (Ledger Flex)، مدلهای نانو ایکس (Nano X)، نانو اس پلاس (Nano S Plus) و استاکس (Stax) را نیز تحت تاثیر قرار داده است. لجر با اضافه کردن بررسیهای وضعیت (State Checks)، از تایید هرگونه تراکنشی که با دادههای نمایش داده شده در مرحله بازبینی مطابقت نداشته باشد، جلوگیری کرده است.
واکنش رسمی لجر و وضعیت امنیت داراییها
چارلز گیلمت (Charles Guillemet)، مدیر فناوری لجر، در حساب کاربری خود در پلتفرم ایکس گفت:
تیم امنیتی لجر دونجون (Ledger Donjon) پیش از دریافت گزارشهای خارجی، این باگ را در جریانهای خاص «امضای شفاف» شناسایی کرده و وصله امنیتی آن را حدود دو هفته قبل منتشر کرده بود.
خوشبختانه تاکنون هیچ گزارشی مبنی بر سوءاستفاده از این باگ در دنیای واقعی یا از دست رفتن دارایی کاربران منتشر نشده است. این شرکت تاکید کرده است که این آسیبپذیری ارتباطی با استخراج کلید خصوصی ندارد و صرفاً یک نقص در فرآیند تایید تراکنش بوده است. کاربران باید با مراجعه به Ledger Live، از نصب بودن نسخه ۱.۲۲.۲ اپلیکیشن اتریوم و بهروز بودن فریمور دستگاه خود اطمینان حاصل کنند
برای درک ماهیت این باگ، باید به تفاوت «امضای شفاف» و «امضای کور» توجه کرد. در امضای شفاف، جزئیات تراکنش مانند مقصد و مبلغ روی نمایشگر کیف پول سختافزاری نشان داده میشود تا کاربر بداند دقیقاً چه چیزی را تأیید میکند. در امضای کور، دستگاه فقط هش تراکنش را نمایش میدهد و کاربر بدون دیدن جزئیات آن را امضا میکند. آسیبپذیری لجر در همین فرآیند امضای شفاف بود: دادههای نمایشدادهشده میتوانست با درخواست دیگری برای امضا جایگزین شود.
اهمیت این نقص در آن است که اصل امنیت کیف پول سختافزاری بر پایه اعتماد به نمایشگر دستگاه بنا شده است. کاربر فرض میکند آنچه روی صفحه میبیند همان چیزی است که امضا میکند. اگر مهاجم بتواند این حلقه را بشکند، حتی دارنده کیف پول سختافزاری نیز ممکن است تراکنشی را تأیید کند که قصد انجام آن را نداشته است.
طبق گزارش شرکت امنیتی تستماشین، این حمله از طریق دسترسی WebHID انجام میشد و میتوانست دادههای موجود در حافظه دستگاه را بدون باز شدن پنجره بازبینی جدید تغییر دهد. بررسیها نشان میدهد این باگ علاوه بر لجر فلکس، مدلهای نانو ایکس، نانو اس پلاس و استاکس را نیز تحت تأثیر قرار داده است.
لجر برای رفع مشکل، بررسیهای وضعیت (State Checks) را اضافه کرده است تا از تأیید هر تراکنشی که با دادههای نمایشدادهشده در مرحله بازبینی مطابقت ندارد، جلوگیری شود. این رویکرد یعنی دستگاه پیش از نهایی کردن امضا، یک بار دیگر تطابق دادهها را کنترل میکند؛ لایهای که در نسخههای قبلی وجود نداشت.
از منظر عملی، کاربران باید با مراجعه به Ledger Live از نصب بودن نسخه ۱.۲۲.۲ اپلیکیشن اتریوم و بهروز بودن فریمور دستگاه خود اطمینان حاصل کنند. این نکته اهمیت دارد که بهروزرسانی فقط به اپلیکیشن اتریوم محدود نمیشود و فریمور دستگاه نیز باید بررسی شود.
بیشتر بخوانید: افشاگری علیه لجر؛ این شرکت ماهها قبل از سرقت دارایی کاربران هشدار گرفته بود
برای مطالعه گزارشهای بیشتر درباره امنیت کیف پولهای سختافزاری میتوانید بخش لجر در کوینتلگراف را ببینید.
باگ اپلیکیشن اتریوم لجر چه کاری میکرد؟
این آسیبپذیری میتوانست به برنامههای غیرمتمرکز مخرب اجازه دهد در فرآیند تأیید تراکنش، اطلاعات نمایشدادهشده به کاربر را با درخواست دیگری برای امضا جایگزین کنند؛ یعنی کاربر جزئیات یک تراکنش را میدید اما تراکنش متفاوتی را امضا میکرد.
کدام مدلهای لجر تحت تأثیر قرار گرفتند؟
طبق گزارش تستماشین، این باگ علاوه بر لجر فلکس، مدلهای نانو ایکس، نانو اس پلاس و استاکس را نیز تحت تأثیر قرار داده است.
لجر چگونه مشکل را برطرف کرد؟
لجر نسخه ۱.۲۲.۲ اپلیکیشن اتریوم را منتشر کرد و بررسیهای وضعیت را اضافه کرد تا از تأیید تراکنشی که با دادههای نمایشدادهشده مطابقت ندارد جلوگیری شود.
آیا دارایی کاربران در خطر بوده است؟
تاکنون هیچ گزارشی مبنی بر سوءاستفاده از این باگ در دنیای واقعی یا از دست رفتن دارایی کاربران منتشر نشده است. لجر تأکید کرده این آسیبپذیری ارتباطی با استخراج کلید خصوصی ندارد و صرفاً نقصی در فرآیند تأیید تراکنش بوده است.
جمعبندی
باگ اپلیکیشن اتریوم لجر نشان میدهد که حتی کیف پولهای سختافزاری نیز به نرمافزار و فرآیند تأیید تراکنش وابستهاند. اصلاح سریع، شفافیت در توضیح فنی و بهروزرسانی دستگاه توسط کاربر، سه عامل کلیدی برای کاهش ریسک در چنین مواردی است.