

توسعهدهندگان اتریوم در حال بررسی راهکار دفاعی جدیدی برای مقابله با رباتهای تریدر سوءاستفادهگر هستند که با پایش تراکنشهای معلق در «ممپول» (Mempool)، پیش از ثبت نهایی روی بلاک چین، از کاربران نوسانگیری میکنند. این مشکل که به حملات ساندویچی شهرت یافته، زمانی رخ میدهد که رباتها با مشاهده یک سفارش خرید بزرگ، پیش از آن اقدام به خرید کرده و بلافاصله پس از تغییر قیمت به ضرر کاربر، دارایی خود را به فروش میرسانند.
توسعهدهندگان اتریوم و مقابله با رباتهای مخرب
فهرست مطالب
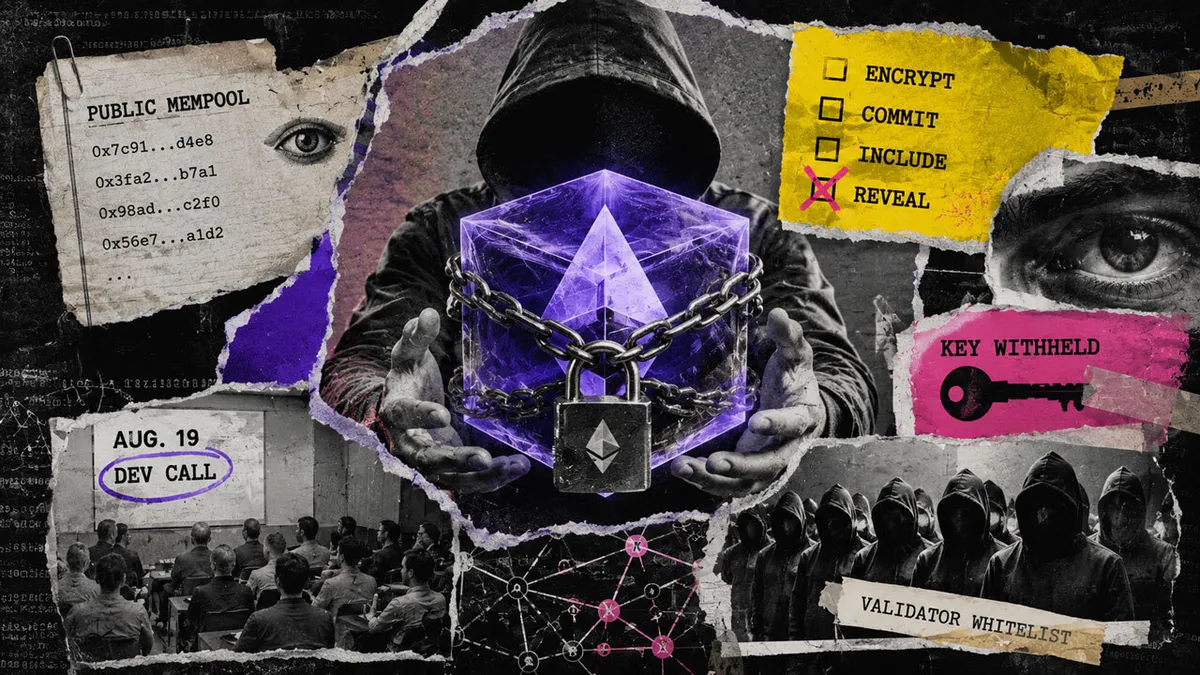
رمزنگاری ممپول راهکاری برای حفظ حریم خصوصی
در حال حاضر، شفافیت ممپول عمومی اتریوم به رباتها اجازه میدهد تا محتوای تراکنشها را پیش از اجرا مشاهده کنند. توسعهدهندگان قصد دارند با استفاده از رمزنگاری، این مزیت اطلاعاتی را سلب کنند. یکی از پیشنهادات اصلی، طرح EIP-۸۱۸۴ موسوم به LUCID است که سازندگان بلاک را ملزم میکند به تراکنشهای مهروموم شده متعهد شوند؛ بدون آنکه از محتوای آنها مطلع باشند. تنها پس از ثبت جایگاه تراکنش در بلاک، اطلاعات لازم برای رمزگشایی منتشر خواهد شد.
چالشهای فنی و نقشه راه اتریوم
پیادهسازی یک سیستم رمزنگاری کامل در مقیاس اتریوم با دشواریهای فنی زیادی روبروست. نویسندگان طرح LUCID معتقدند در حال حاضر هیچ ساختار رمزنگاری شناخته شدهای وجود ندارد که تمام الزامات مورد نیاز، از جمله امنیت در برابر رایانههای کوانتومی و اندازه بهینه دادهها را بهطور همزمان برآورده کند. با این حال، محققان پروتکل قرار است در جلسهای با عنوان «رمزنگاری ممپول»، ابعاد مختلف این طرح و جایگزینهایی مانند EIP-۸۱۰۵ را برای بهبود امنیت شبکه بررسی کنند.
بیشتر بخوانید: اتریوم در مسیر ارتقای جدید؛ توسعهدهندگان روی بهبود مقیاسپذیری و کاهش هزینههای شبکه تمرکز دارند
برای آشنایی با مبانی این شبکه، صفحه اتریوم در ویکیپدیا ساختار بلاک، تراکنش و نقش سازندگان بلاک را به زبان ساده توضیح میدهد.
حمله ساندویچی در عمل چگونه اتفاق میافتد؟
برای فهم اهمیت این طرح، باید ترتیب وقوع یک حمله ساندویچی را مرور کرد. کاربر سفارش خرید خود را به شبکه میفرستد و پیش از آنکه تراکنش در بلاک قرار بگیرد، در ممپول منتظر میماند. رباتی که این سفارش را میبیند، بلافاصله پیش از آن اقدام به خرید میکند، قیمت را بالا میبرد و بعد از اجرای سفارش کاربر، دارایی خود را با سود میفروشد.
شفافیت کامل ممپول، که یکی از ویژگیهای بنیادین شبکههای عمومی است، در این حالت به ضرر کاربر عادی تمام میشود. طرحهایی مانند LUCID میخواهند این شفافیت را به تعویق بیندازند: سازنده بلاک به تراکنشی متعهد میشود که محتوای آن را نمیبیند و کلید رمزگشایی تنها پس از تثبیت جایگاه تراکنش منتشر میشود. به این ترتیب، ربات دیگر فرصت واکنش پیش از اجرا را نخواهد داشت.
پرسشهای متداول
حمله ساندویچی چیست و چگونه به کاربر ضرر میزند؟
در این حمله، ربات تراکنش معلق کاربر را در ممپول میبیند، پیش از اجرای آن اقدام به خرید میکند، قیمت را بالا میبرد و پس از اجرای سفارش کاربر دارایی خود را میفروشد؛ نتیجه، پرداخت قیمت بدتر و از دست رفتن بخشی از ارزش معامله برای کاربر است.
طرح LUCID یا EIP-۸۱۸۴ چه چیزی را تغییر میدهد؟
این طرح سازندگان بلاک را ملزم میکند به تراکنشهای مهروموم شده متعهد شوند، بدون آنکه از محتوای آنها مطلع باشند؛ اطلاعات لازم برای رمزگشایی تنها پس از ثبت جایگاه تراکنش در بلاک منتشر میشود.
چرا پیادهسازی رمزنگاری ممپول دشوار است؟
به گفته نویسندگان طرح LUCID، در حال حاضر هیچ ساختار رمزنگاری شناختهشدهای وجود ندارد که همه الزامات را همزمان برآورده کند؛ از جمله امنیت در برابر رایانههای کوانتومی و اندازه بهینه دادهها.
EIP-۸۱۰۵ در این بحث چه جایگاهی دارد؟
این طرح به عنوان یکی از جایگزینهایی مطرح است که محققان پروتکل قرار است در جلسهای با عنوان «رمزنگاری ممپول» ابعاد آن را در کنار LUCID بررسی کنند.
این تغییر چه تأثیری بر کاربران عادی اتریوم دارد؟
هدف نهایی، گرفتن مزیت اطلاعاتی از رباتهایی است که تراکنشها را پیش از اجرا میبینند؛ اگر چنین طرحی عملی شود، کاربران عادی میتوانند انتظار داشته باشند سفارشهایشان با دستکاری قیمت کمتری اجرا شود.
جمعبندی
هرچه رباتهای معاملاتی سریعتر میشوند، شفافیت خام ممپول بیشتر به یک نقطه ضعف تبدیل میشود. طرحهایی مانند LUCID و EIP-۸۱۰۵ تلاش میکنند میان شفافیت شبکه و عدالت در اجرای سفارشها تعادل برقرار کنند، اما تا زمانی که یک ساختار رمزنگاری کارآمد و مقاوم در برابر رایانههای کوانتومی پیدا نشود، این راهکارها در مرحله بررسی و آزمایش باقی میمانند.